
Quando la violazione di GitHub è stata segnalata per la prima volta all'inizio di questa settimana, sembrava un attacco mirato tramite una singola estensione dannosa di VS Code. Nuove indagini rivelano che la portata dell'attacco era significativamente più ampia. Il gruppo responsabile ha una lunga storia di questo tipo di attacchi e il numero di pacchetti compromessi significa che migliaia di sviluppatori e i loro utenti potrebbero essere stati colpiti.
Il gruppo d'attacco lo ha già fatto 20 volte
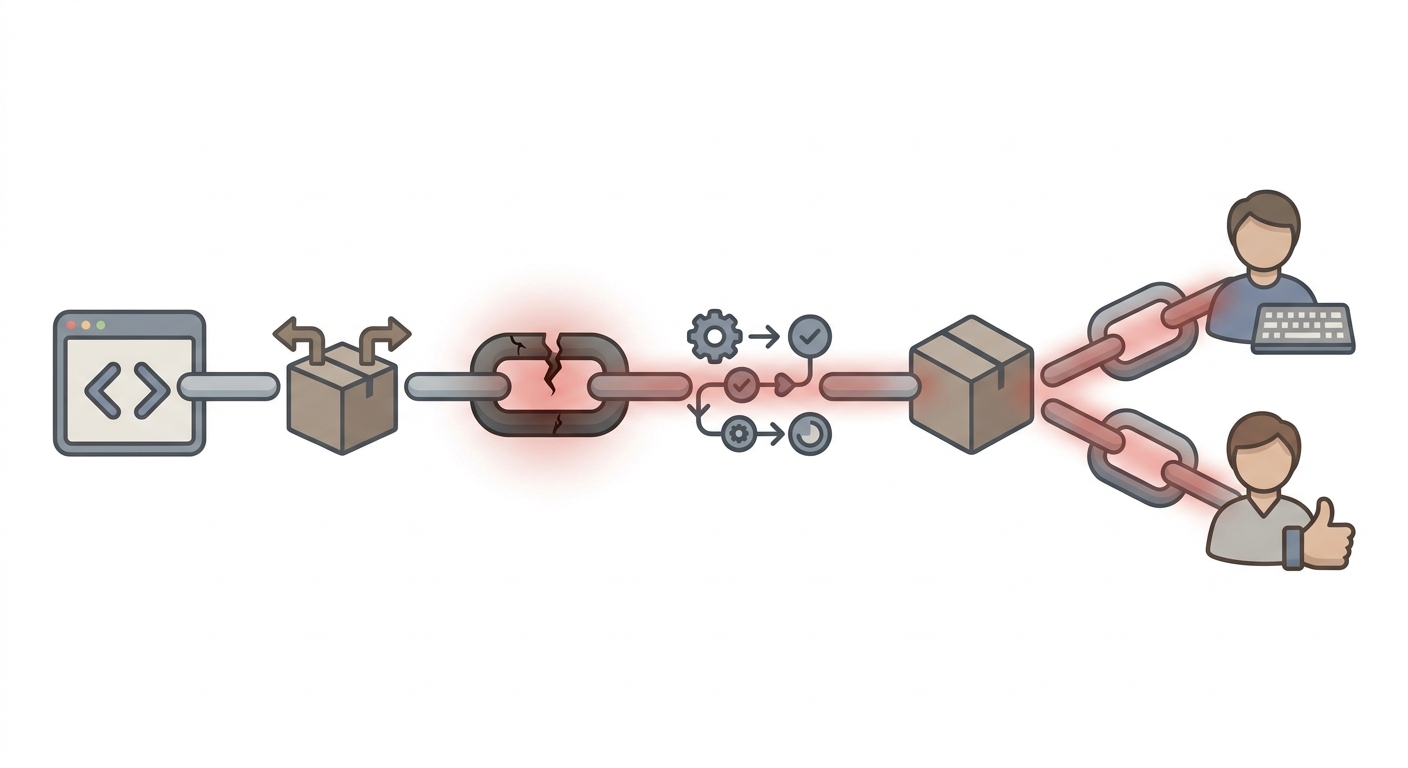
Il gruppo responsabile della violazione di GitHub, noto come TeamPCP, avrebbe condotto oltre 20 ondate di attacchi alla catena di fornitura negli ultimi mesi, compromettendo più di 500 software su diverse piattaforme. GitHub è solo l'ultima e più nota vittima.
Gli attacchi alla catena di fornitura sono particolarmente pericolosi perché prendono di mira gli strumenti di cui gli sviluppatori si fidano maggiormente: editor di codice, gestori di pacchetti, pipeline CI/CD. Un'estensione compromessa non si limita a rubare dati. Può iniettare codice dannoso in ogni progetto creato con essa prima che qualcuno se ne accorga, trasformando gli strumenti su cui gli sviluppatori fanno affidamento quotidianamente in un vettore di attacchi per i loro clienti.
Cosa devono fare i team digitali questa settimana
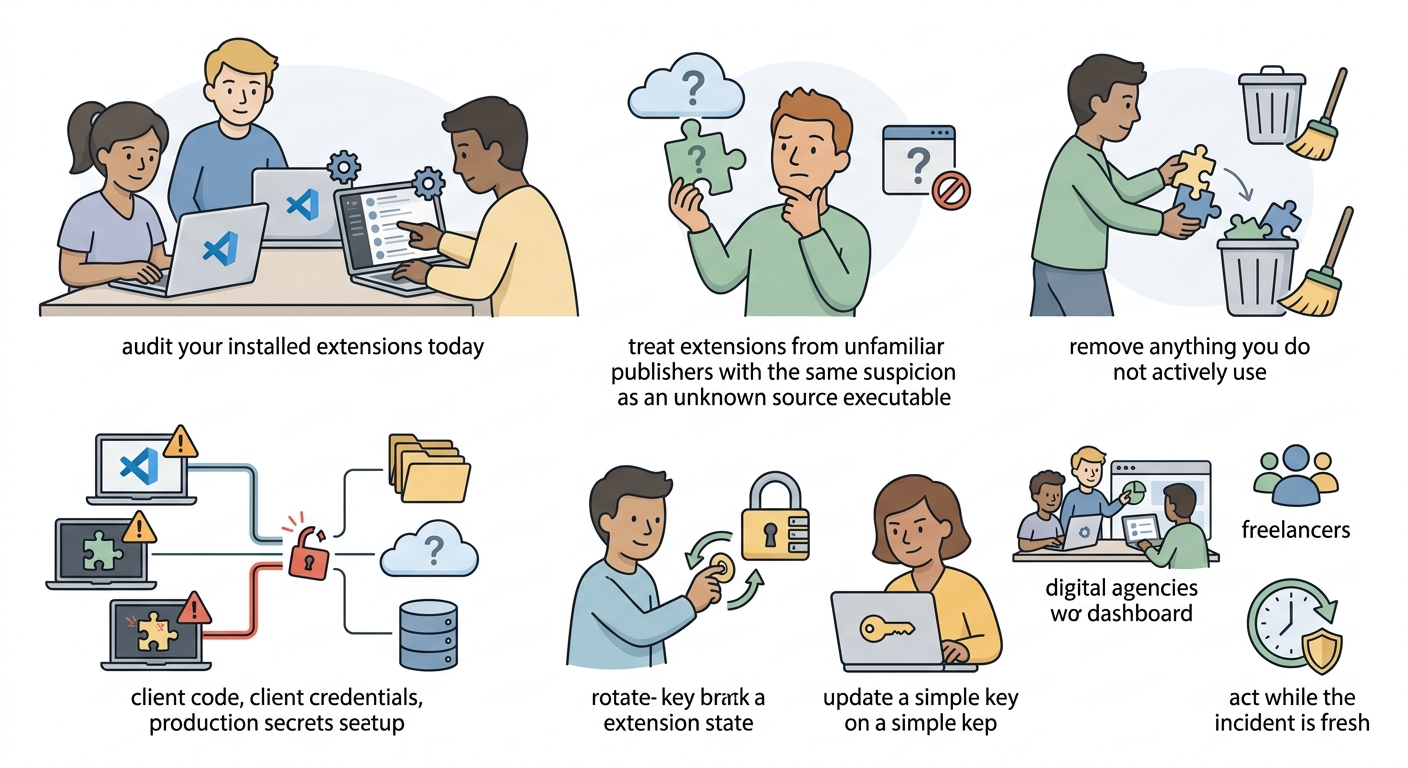
Se il tuo team utilizza VS Code, controlla subito le estensioni installate. Rimuovi tutto ciò che non utilizzi attivamente. Tratta le estensioni provenienti da sviluppatori sconosciuti o non verificati con lo stesso sospetto che riserveresti a un eseguibile proveniente da una fonte ignota.
Se gestisci codice client, credenziali client o segreti di produzione sulla tua macchina di sviluppo, ruota immediatamente tali credenziali: presupponi che possano essere state esposte durante il periodo in cui l'estensione dannosa era attiva.
Questo non è un rischio teorico che riguarda solo le grandi aziende. Le piccole agenzie digitali e i freelance che lavorano con configurazioni di estensioni miste sono proprio il tipo di bersaglio che sfugge alle verifiche di sicurezza aziendali. Agite finché l'incidente è ancora recente.
Link veloci:
