
Al centro del boom dell'intelligenza artificiale si cela un paradosso. La stessa tecnologia che le aziende stanno implementando per creare prodotti più veloci e intelligenti sta contemporaneamente generando nuove vulnerabilità a un ritmo con cui i team di sicurezza umani faticano a tenere il passo. Il risultato è che la sicurezza informatica, lungi dall'essere automatizzata, sta vivendo uno dei periodi di maggiore crescita occupazionale della sua storia.
Le assunzioni di professionisti della sicurezza informatica hanno subito un'accelerazione con la crescente quantità di codice generato dagli strumenti di intelligenza artificiale, che talvolta introducono nuovi bug e vulnerabilità. I principali laboratori di intelligenza artificiale hanno evidenziato il rischio che i sistemi avanzati possano essere utilizzati per individuare e sfruttare le debolezze del software in modo più efficiente.
Le aziende si stanno affrettando a rafforzare i team di sicurezza per gestire l'afflusso di sviluppo assistito dall'IA, evidenziando un paradosso del boom dell'IA: se da un lato la tecnologia promette efficienza, dall'altro crea anche nuove superfici di attacco che richiedono competenze umane per essere mitigate.
Non si tratta di un picco temporaneo. Il fattore strutturale alla base di tutto ciò è che ogni azienda che adotta strumenti di programmazione basati sull'intelligenza artificiale – e ormai si tratta della maggior parte delle aziende tecnologiche – aumenta anche la superficie di attacco a disposizione degli hacker.
Il codice generato dall'intelligenza artificiale è veloce, ma non è sempre sicuro. Può introdurre vulnerabilità sottili che i test automatizzati non riescono a individuare. Sono necessari professionisti della sicurezza umani per esaminare, verificare e intervenire quando tali vulnerabilità vengono sfruttate.
Il rapporto del WEF è allarmante.
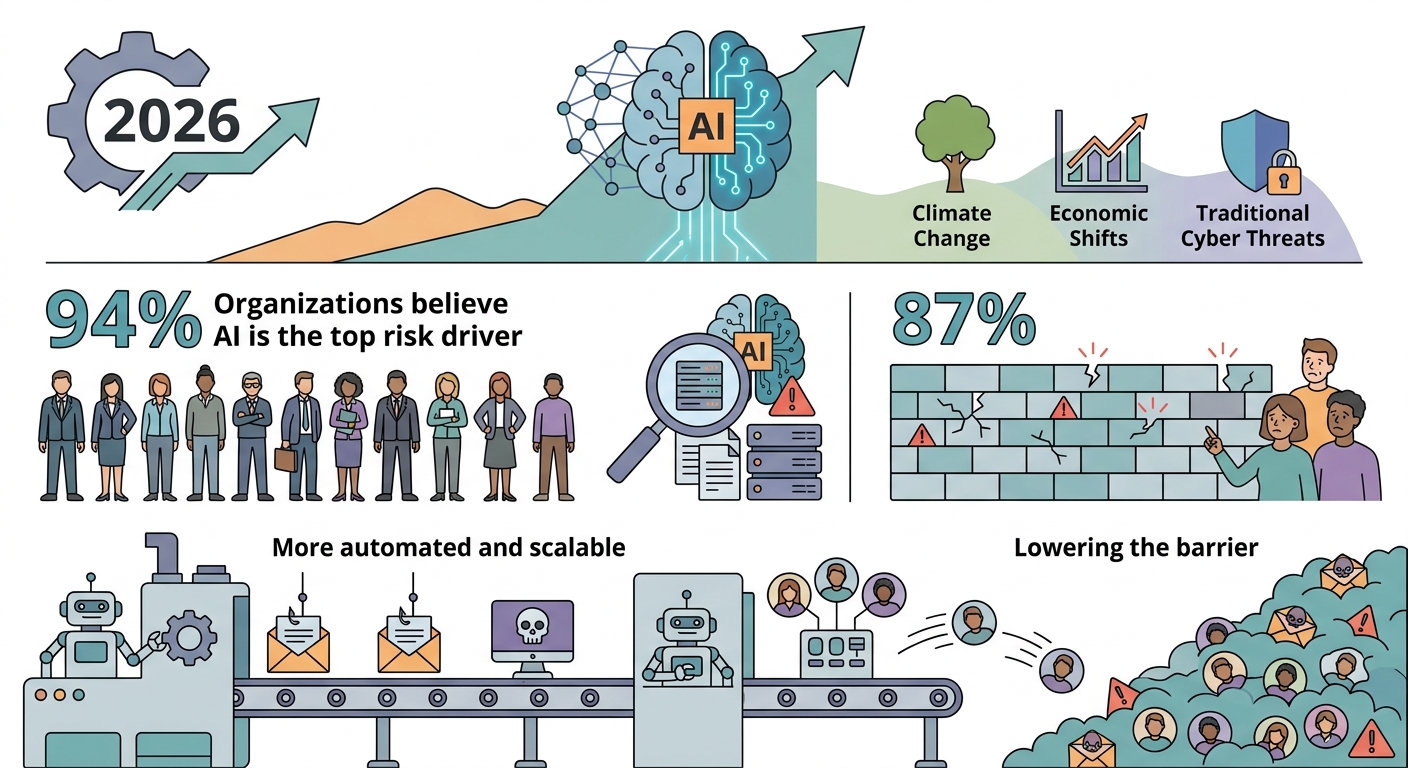
Secondo un rapporto del World Economic Forum, l'intelligenza artificiale supererà ogni altra forza che plasmerà il panorama globale della sicurezza informatica entro il 2026. Il rapporto indica che il 94% delle organizzazioni intervistate ritiene che l'IA sia il principale fattore di rischio informatico quest'anno, mentre l'87% afferma che le vulnerabilità nei sistemi di IA stessi rappresentano una delle minacce in più rapida crescita nel settore tecnologico.
I responsabili della sicurezza sono sempre più preoccupati dal fatto che l'intelligenza artificiale abbassi le barriere alla criminalità informatica, con campagne di frode, operazioni di phishing, generazione di malware e attacchi di ingegneria sociale che diventano più automatizzati e scalabili.
Rileggete bene: il 94% delle organizzazioni ritiene che l'intelligenza artificiale sia il principale fattore di rischio informatico. Non si tratta di una preoccupazione marginale, bensì di un'opinione pressoché universale tra i professionisti della sicurezza di tutto il mondo.
Come si presenta il panorama delle minacce
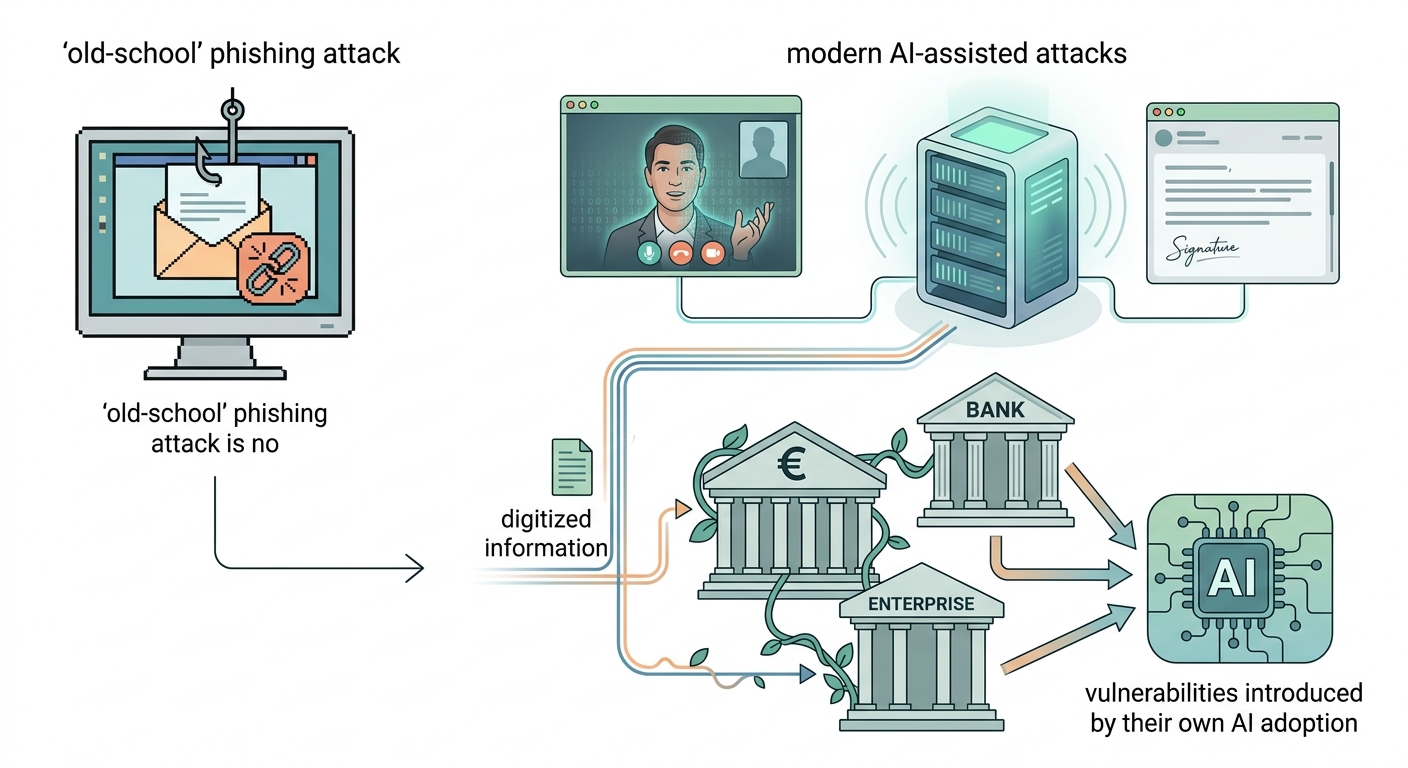
La crescente preoccupazione si concentra sulle frodi basate sull'identità sintetica e sugli attacchi deepfake che prendono di mira istituzioni finanziarie, imprese e governi. Non si tratta delle vecchie email di phishing con errori grammaticali e allegati sospetti.
Gli attacchi moderni assistiti dall'intelligenza artificiale sono sofisticati, personalizzati e difficili da distinguere dalle comunicazioni legittime.
Anche la Banca Centrale Europea ha segnalato i rischi informatici legati all'intelligenza artificiale, in particolare per le banche, avvertendo che gli istituti finanziari sono esposti a una maggiore vulnerabilità sia da parte di attacchi esterni facilitati dall'IA, sia a causa delle vulnerabilità introdotte dalla loro stessa adozione dell'IA.
💬 Segnale da Reddit: r/cybersecurity sta registrando un coinvolgimento record quest'anno. I thread sulle vulnerabilità generate dall'IA e sulle campagne di phishing automatizzate raggiungono costantemente migliaia di voti positivi. La community è divisa tra chi è entusiasta degli strumenti di difesa basati sull'IA e chi è preoccupato che gli aggressori stiano adottando l'IA più velocemente di chi si sta difendendo.
🐦 Segnale da Twitter/X: i ricercatori di sicurezza su X hanno condiviso casi documentati di malware generato dall'IA che hanno eluso i sistemi di rilevamento standard nel 2025 e all'inizio del 2026. Il consenso in queste discussioni è unanime: gli strumenti di rilevamento progettati per gli attacchi creati da esseri umani non riescono a tenere il passo con quelli creati dall'IA.
I dati del mercato del lavoro lo confermano: gli stipendi nel settore della cybersecurity aumenteranno significativamente nel 2026 in quasi tutte le specializzazioni. Se lavorate nel settore tecnologico e state valutando dove sviluppare competenze che rimarranno richieste a prescindere dall'impatto dell'intelligenza artificiale sul resto del mercato, la sicurezza informatica è una delle opzioni più sicure.
Link veloci:
