
Cosa è successo nelle 48 ore successive al lancio?
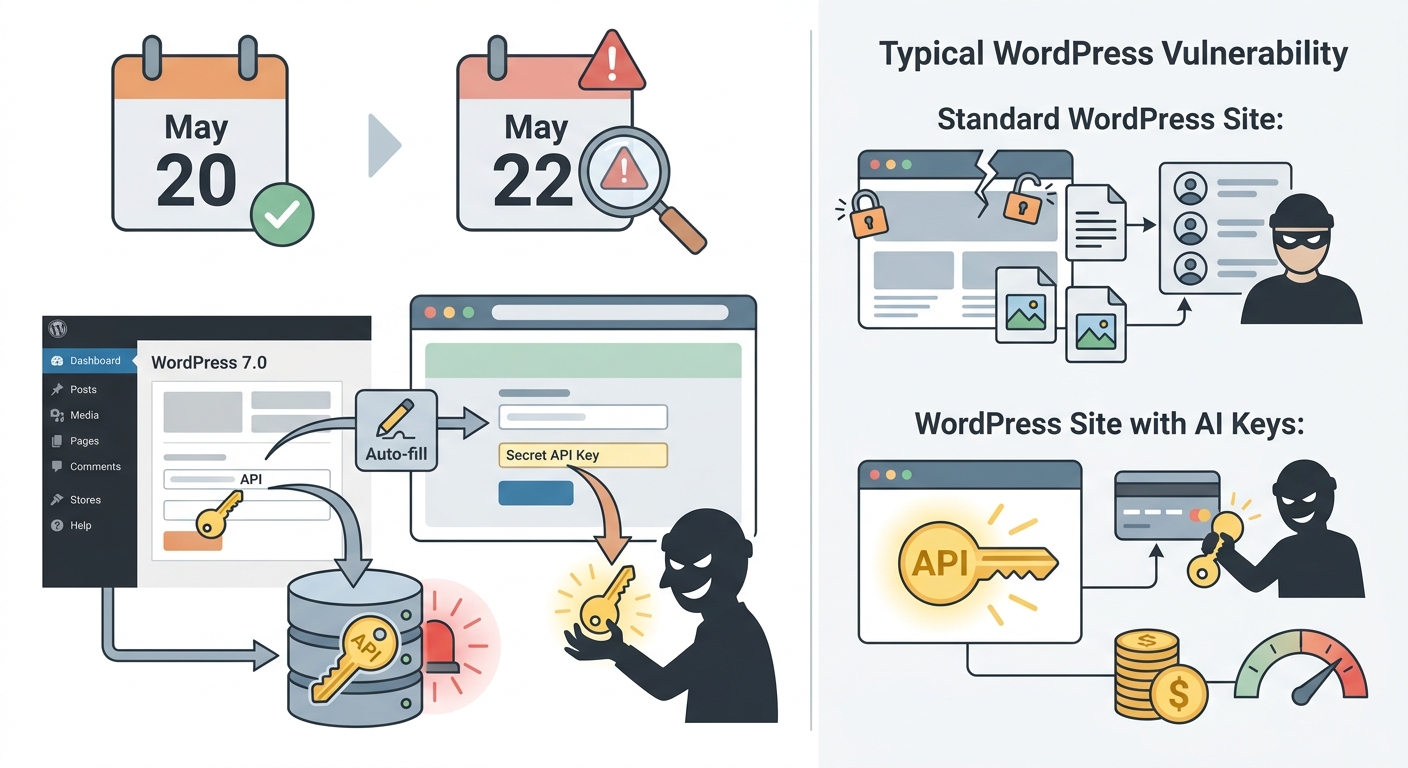
WordPress 7.0 è stato lanciato il 20 maggio e nel giro di due giorni un ricercatore di sicurezza ha individuato una vulnerabilità che ha destato serio allarme nella comunità di esperti di sicurezza di WordPress.
Il problema non è un bug di poco conto. Si tratta di un rischio strutturale che interessa ogni sito WordPress che ha integrato un servizio di intelligenza artificiale, e la posta in gioco a livello finanziario è ben più alta rispetto a una tipica vulnerabilità di WordPress.
WordPress 7.0 ha introdotto un'infrastruttura basata sull'intelligenza artificiale che memorizza le credenziali API nel database di WordPress.
Una vulnerabilità rilevata il giorno del lancio ha dimostrato che queste chiavi possono essere esposte tramite la funzione di compilazione automatica del browser lato client nel modulo di configurazione dell'integrazione con l'IA. Un ricercatore di sicurezza ha avvertito che ci sarà una vera e propria corsa da parte degli hacker per rubare queste chiavi API.
Ecco perché questa vulnerabilità è diversa da una tipica vulnerabilità di WordPress. Quando un hacker si introduce in un sito WordPress standard, ottiene l'accesso ai contenuti, potenzialmente ai dati degli utenti e alle risorse del server.
Quando un hacker si introduce in un sito WordPress che ha chiavi API di intelligenza artificiale memorizzate nel suo database, ottiene qualcosa di molto più prezioso: un collegamento diretto a un conto finanziario a consumo.
Quanto vale realmente una chiave API AI?
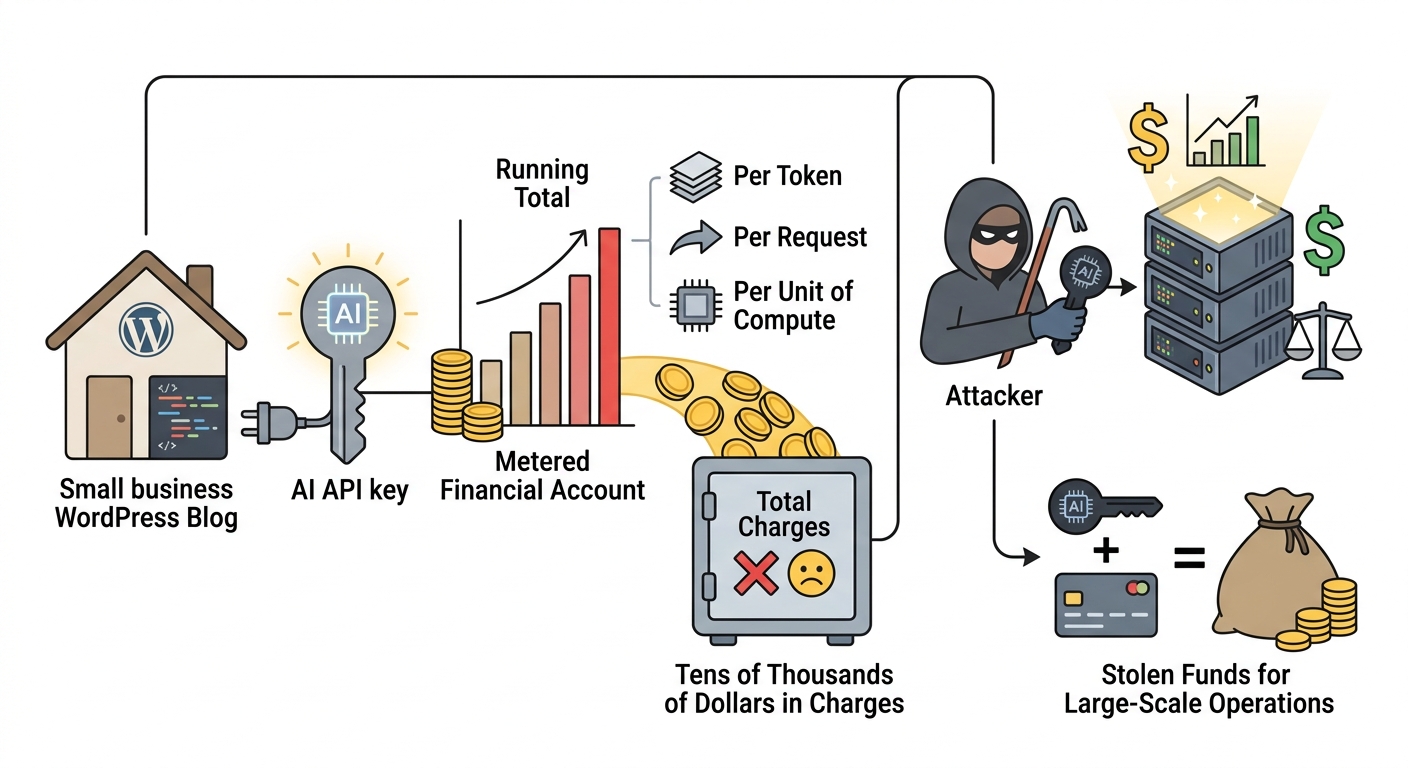
Una chiave API per l'intelligenza artificiale non è solo una credenziale di accesso, ma un collegamento diretto a un conto finanziario a consumo. L'accesso alle API viene fatturato in base all'utilizzo, per token, per richiesta o per unità di calcolo. Un singolo account API per l'intelligenza artificiale con un utilizzo elevato può accumulare spese per decine di migliaia di dollari.
Per i malintenzionati, una chiave API di IA rubata è a tutti gli effetti una carta di credito rubata, ma utilizzabile per alimentare operazioni su larga scala che sono di per sé molto redditizie.
Il blog WordPress di una piccola impresa, che in precedenza non conteneva dati di valore finanziario per i malintenzionati, diventa un obiettivo di alto valore nel momento in cui vi si connette una chiave API di OpenAI, Anthropic o Google Gemini. Il contenuto del sito web potrebbe essere irrilevante per un criminale, ma le credenziali di intelligenza artificiale presenti nel suo database non lo sono.
La portata dell'esposizione
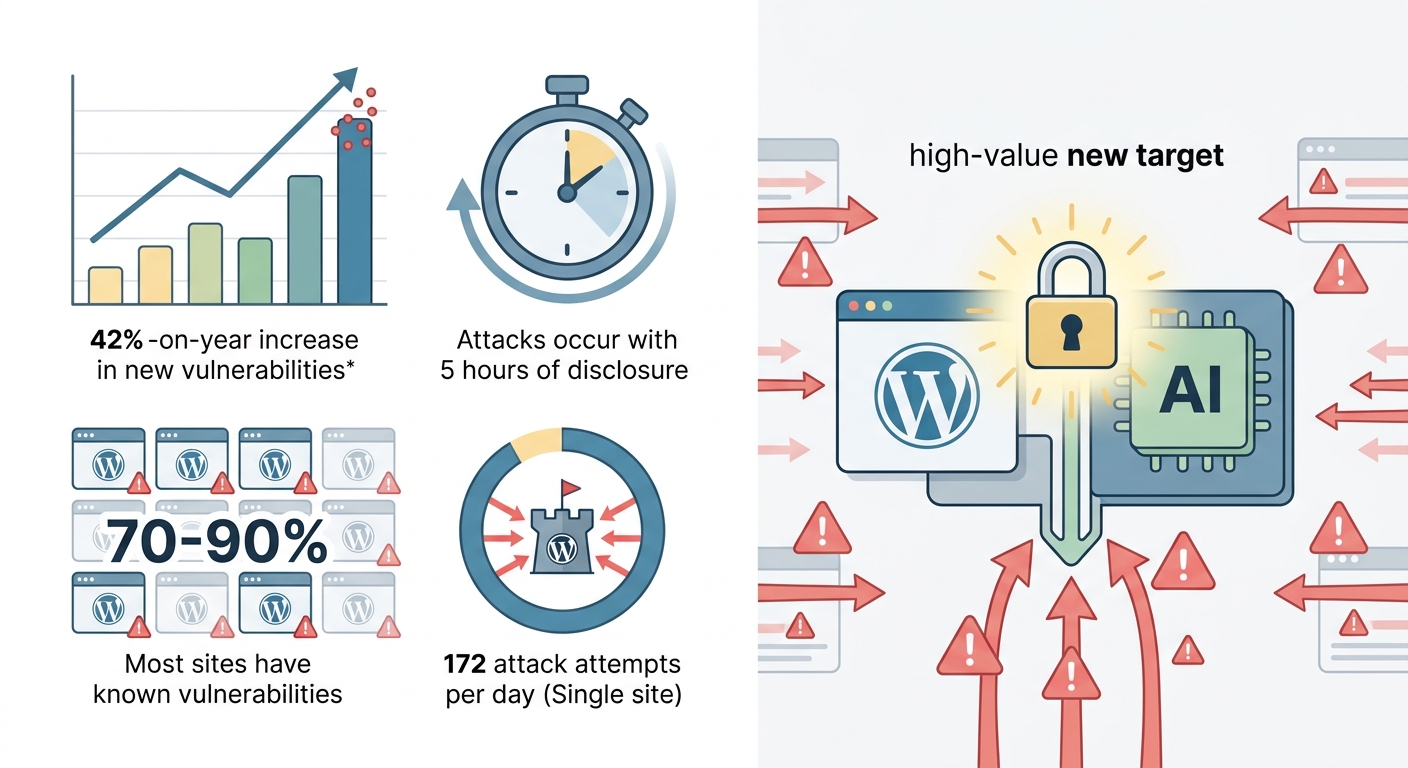
Il report "State of WordPress Security 2026" di Patchstack ha rilevato 11,334 nuove vulnerabilità nell'ecosistema di WordPress nel 2025, con un aumento del 42% rispetto all'anno precedente. Gli aggressori in genere sfruttano le nuove vulnerabilità entro cinque ore dalla loro divulgazione.
Le scansioni di prova condotte dall'azienda sui provider di hosting hanno costantemente rilevato che dal 70 al 90% dei siti presenta almeno una vulnerabilità nota. Nel 2026, un sito WordPress medio ha subito 172 tentativi di attacco al giorno.
Queste statistiche sulle minacce di fondo rendono la vulnerabilità della chiave API dell'IA significativamente più pericolosa. Non si tratta di un rischio teorico introdotto in un ambiente sicuro, bensì di un nuovo obiettivo di alto valore introdotto in un ambiente già costantemente sotto attacco.
Cosa fare adesso
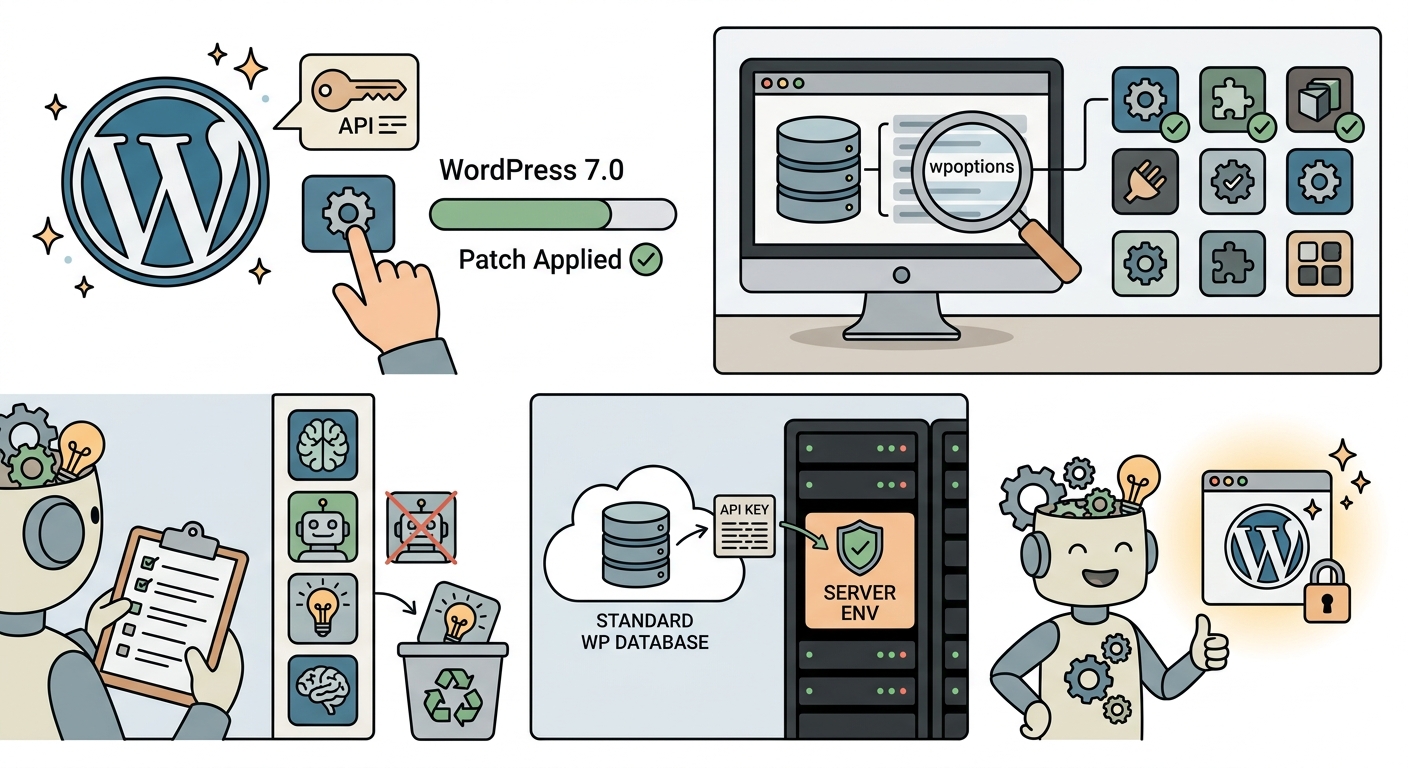
Se il tuo sito WordPress utilizza un plugin di intelligenza artificiale collegato a una chiave API, segui questi passaggi oggi stesso: verifica se è stata applicata la patch di WordPress 7.0 che risolve la vulnerabilità di autofill, controlla quali plugin hanno accesso alla tabella del database wpoptions in cui sono memorizzate le chiavi API, controlla l'elenco dei plugin di intelligenza artificiale e rimuovi quelli inutilizzati e, se possibile, sposta la memorizzazione delle chiavi API nelle variabili d'ambiente a livello di server anziché nel database di WordPress.
Non si tratta di allarmismo, bensì di una misura di sicurezza di base per affrontare una nuova e reale categoria di minacce.
💬 Discussioni su Reddit — r/Wordpress e r/webdev sulla vulnerabilità della chiave API di WordPress 7.0: 🔗 https://www.reddit.com/r/Wordpress/search/?q=WordPress+7.0+AI+API+key+security+vulnerability
🐦 X/Twitter — i ricercatori di sicurezza discutono del rischio di furto della chiave AI di WordPress 7.0: 🔗 https://x.com/search?q=WordPress+7.0+AI+API+key+hack+ 2026 &f=live
💬 Quora — come proteggere le chiavi API di WordPress AI dal furto nel 2026 : 🔗 https://www.quora.com/search?q=protect+WordPress+AI+API+keys+security+ 2026
Link veloci:
